Identitetstjänst: verifierbar identitetshubb för MCP-agentekosystem
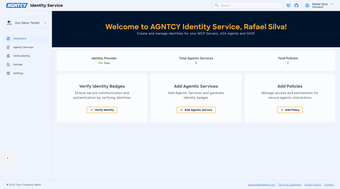
AGNTCY Identitetstjänst, utvecklad av Agntcy, tillhandahåller ett verifierbart identitetslager för agentnätverk och MCP-servrar, vilket säkrar agentinloggning och autentisering. Tjänsten utfärdar unika identifierare och Agent Badges som verifierbara referenser, och kartlägger identitetsmetadata till Open Agent Schema Framework för tvärleverantörskonsistens. Avsedd för AI-utvecklare, plattformsingenjörer och organisationer som bygger multi-agent eller MCP-kompatibla system, minskar verktyget tvetydighet i agentens ursprung och behörighetstilldelning.
Vilka uppgifter kan du faktiskt använda det för?
Tjänsten fungerar som ett centralt register som registrerar tjänster, tilldelar kollisionfria identifierare och utfärdar Agent Badges för att bevisa ursprung. Den stöder onboarding av Model Context Protocol-servrar och kopplar identitetsmetadata till ett standard-schema. Typiska uppgifter inkluderar autentisering av MCP-servrar, verifiering av agentursprung och tillämpning av uppgiftsbaserade behörigheter. Den integreras också med OIDC-identitetsleverantörer, till exempel:
- Okta
- Duo
- Auth0
- Keycloak
- Google ID
Hur pålitliga är identitetsbevisen och åtkomstkontrollerna?
Identitetsassertioner använder kryptografiska bevis som lagras i säkra valv, och Agent Badges utfärdas som verifierbara legitimationer så att verifierare kan kontrollera ursprung utan att exponera privata nycklar. Task-Based Access Control binder privilegier till diskreta uppgifter, vilket minskar breda privilegietilldelningar. Att standardisera metadata med Open Agent Schema Framework förbättrar interoperabiliteten av verifiering över olika agentimplementeringar och leverantörer.
Vad kräver distribution och arbetsflödesintegration?
Tjänsten är utformad som en MCP-kompatibel server och distribueras lokalt via Docker och Docker Compose, vilket kräver Docker Engine v27+ eller Docker Desktop. Den integreras med MCP-värdar som Claude Desktop och kartlägger företagsidentitetsleverantörer till agentmetadata. Projektet är öppen källkod under Agntcy-organisationen på GitHub, vilket stöder gemenskapsbidrag och inspektion; praktisk adoption involverar därför operationsarbete och repository-baserad konfigurationshantering.
En pragmatisk val för team som bygger IoA-infrastruktur
identity-service är ett pragmatiskt alternativ för plattformsingenjörer och organisationer som bygger Model Context Protocol-ekosystem, eftersom det stämmer överens med IoA-standarder och bidragsgivare till öppen källkod. Antagande innebär organisatorisk samordning kring agentstyrning och schemapolicys, så team utan etablerad identitetsstyrning kan stå inför integrationsöverhäng. Använd det tillsammans med befintliga identitetsprocesser och revisionsarbetsflöden för att göra badge-verifiering operativt tillförlitlig.